TL; DR
Cada dispositivo desechado en su organización representa una posible fuga de datos, y según el Informe de IBM sobre el Costo de una Fuga de Datos de 2025, el costo promedio de una fuga sigue siendo de 4.44 millones de dólares . La solución no consiste simplemente en borrar los discos duros, sino en asociarse con un proveedor de ITAD (Destrucción de Datos de TI) certificado por NAID AAA que cumpla con los estándares NIST 800-88 para la destrucción de datos. Donar dispositivos a través de organizaciones sin fines de lucro certificadas como Human-IT ofrece mayores garantías de seguridad que el reciclaje comercial, además de generar beneficios fiscales y un impacto real en la comunidad.
Índice
- ¿Por qué los residuos electrónicos desechados representan una amenaza para la ciberseguridad?
- ¿Qué nuevas amenazas plantean los dispositivos de IA e IoT para la eliminación de residuos electrónicos?
- ¿Qué estándares de destrucción de datos protegen realmente a su organización?
- ¿Cuál es el protocolo paso a paso para la eliminación segura de residuos electrónicos?
- ¿Por qué la donación es mejor que el reciclaje en cuanto a seguridad de datos?
- Preguntas Frecuentes
Introducción
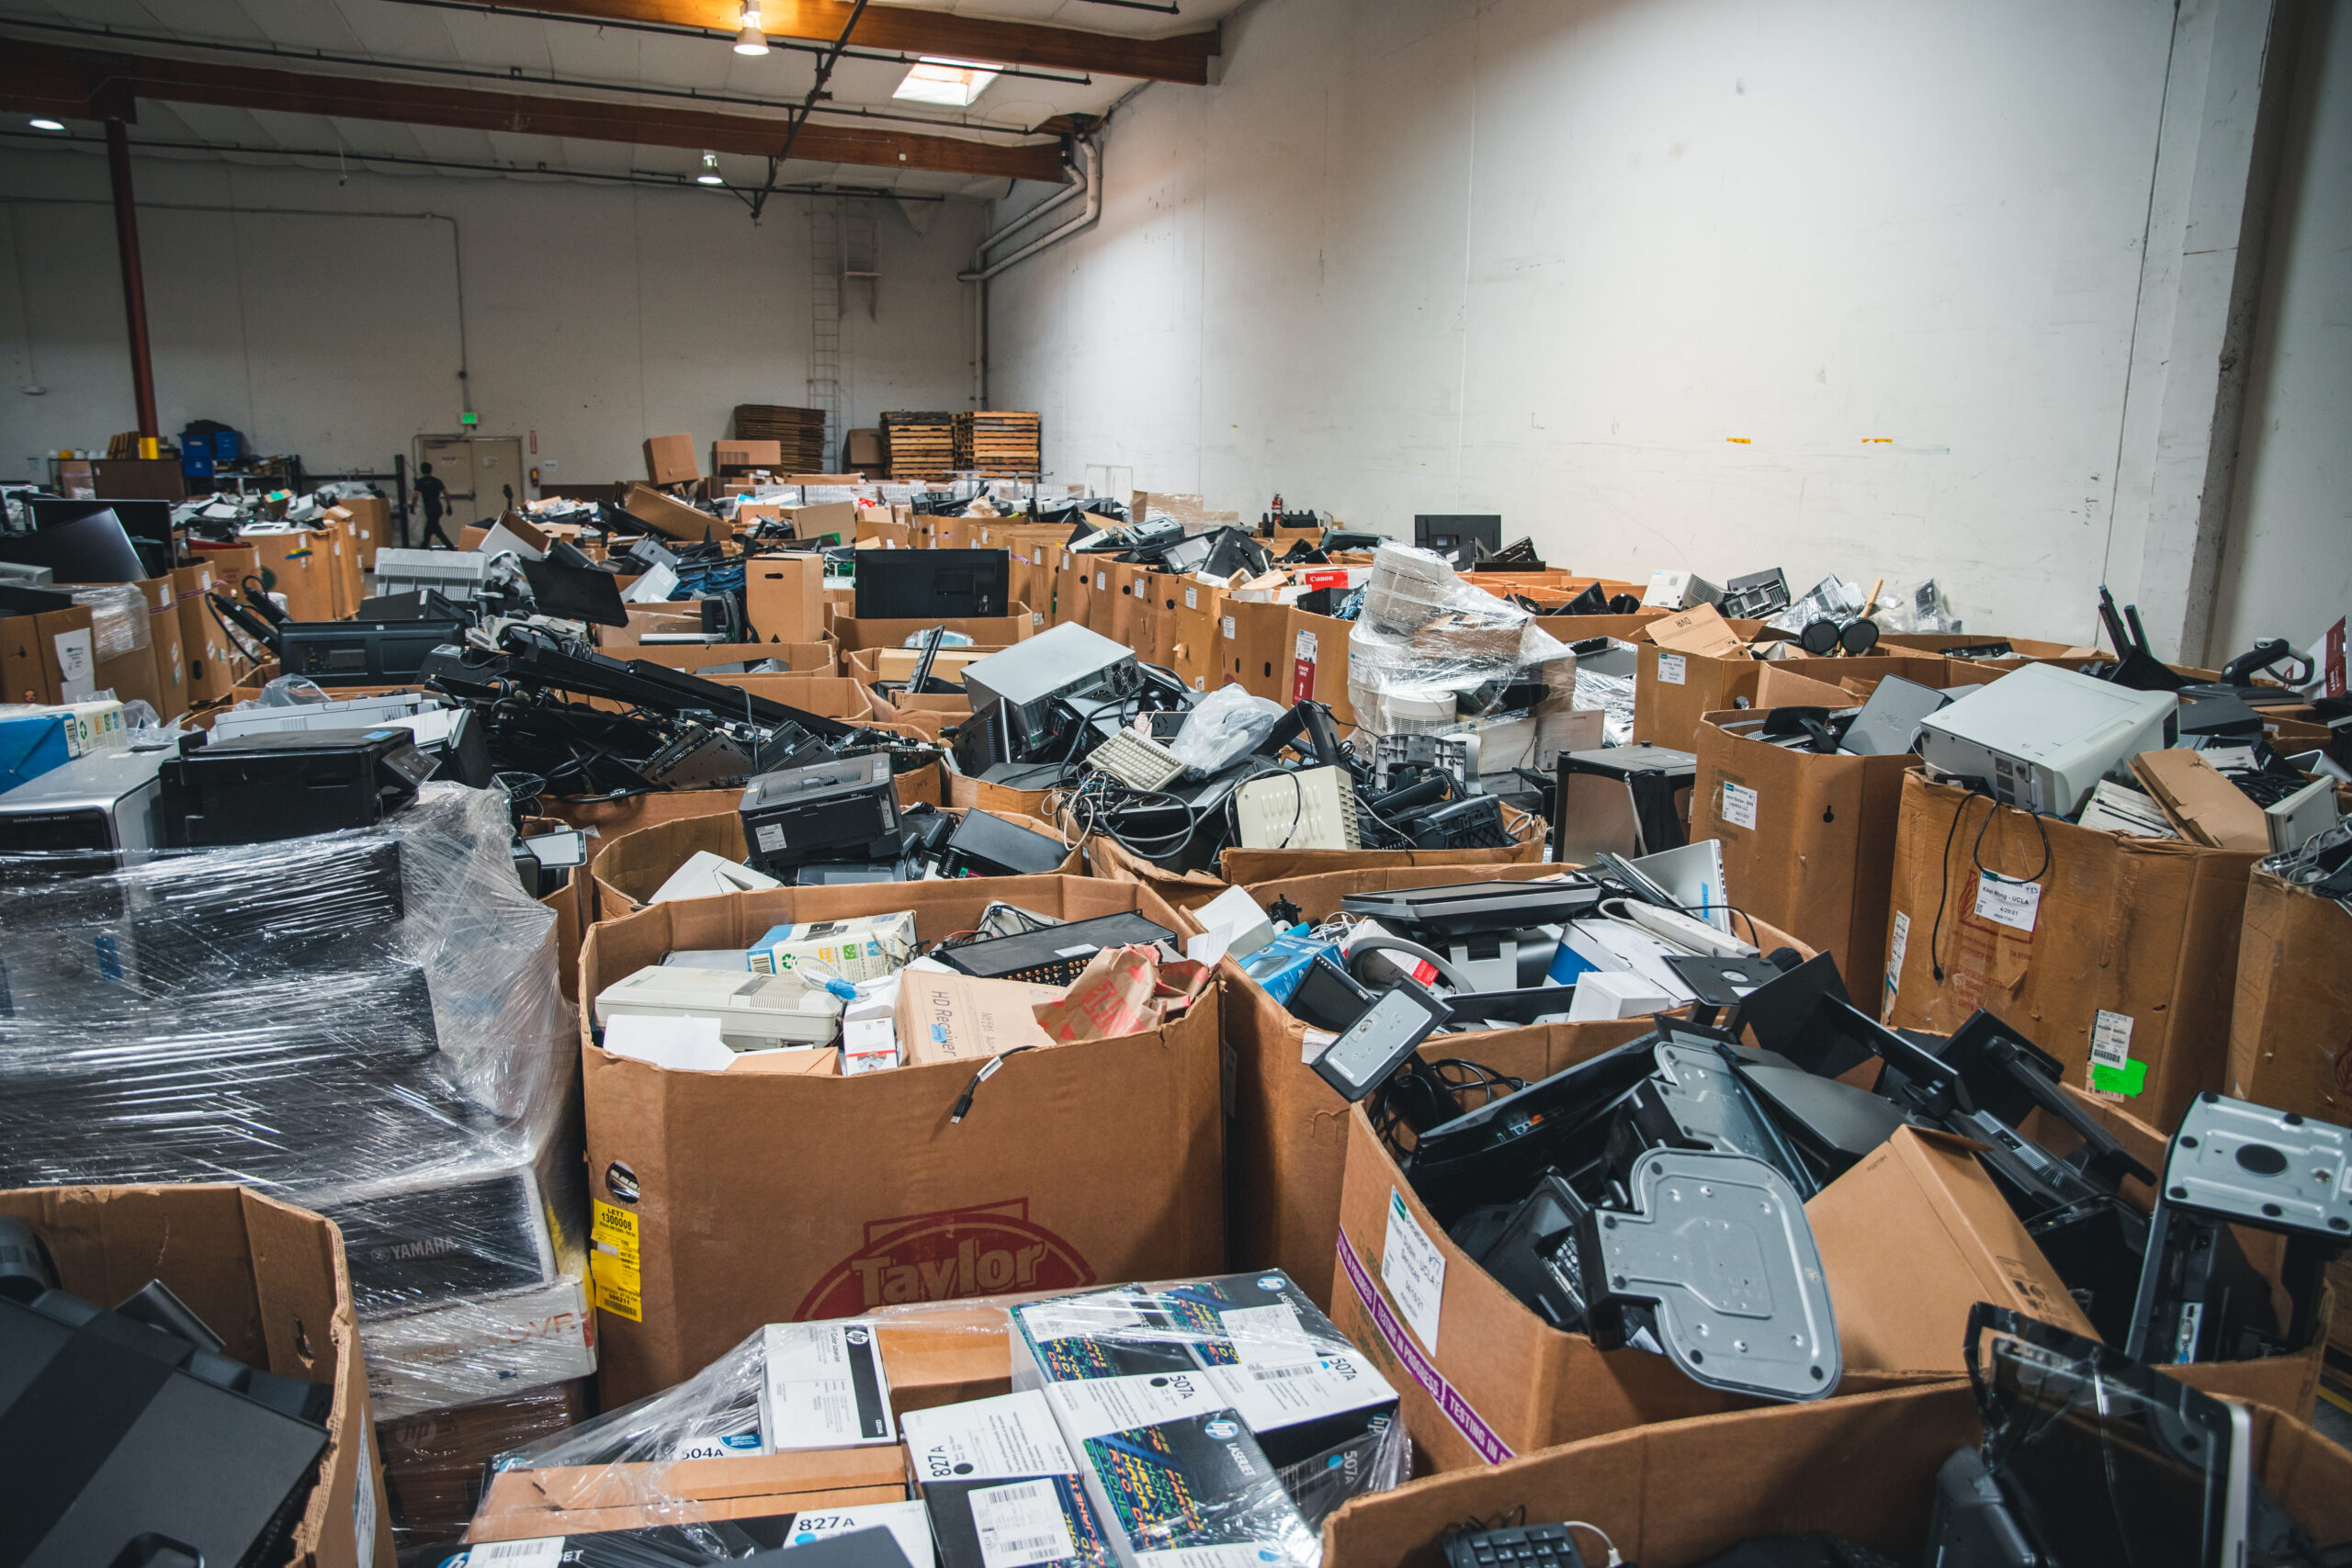
Según el informe de IBM sobre el coste de las filtraciones de datos de 2025 , estas cuestan a las organizaciones una media de 4.44 millones de dólares . Esta cifra se redujo un 9 % con respecto a 2024, pero no se confíen. Mientras tanto, en 2022, 62 millones de toneladas de residuos electrónicos entraron en los sistemas de eliminación con una supervisión de seguridad mínima. Sus dispositivos antiguos no son solo un peligro para el medio ambiente; son bombas de relojería de seguridad que pueden detonar y dañar gravemente la reputación y las finanzas de su organización.
El informe de Verizon de 2024 sobre investigaciones de filtraciones de datos reveló que el error humano contribuye al 28 % de todas las filtraciones , y la eliminación inadecuada de dispositivos se encuentra entre los errores más prevenibles. Esa computadora portátil "reciclada" podría terminar en manos de alguien que busca activamente tus contraseñas, registros financieros e información de clientes.
La eliminación tradicional de residuos electrónicos no ofrece ninguna garantía de seguridad de datos. Pero existe una solución que protege tus datos, ahorra dinero y genera un impacto social positivo.
¿Por qué los residuos electrónicos desechados representan una amenaza para la ciberseguridad?
Porque eliminar archivos o restablecer la configuración de fábrica no borra los datos, sino que le indica al dispositivo que los ignore. Estos archivos siguen siendo totalmente recuperables con herramientas de software básicas disponibles en línea.
El informe Global E-Waste Monitor 2024 de la ONU reveló que, de todos los residuos electrónicos generados en 2022, solo el 22.3 % recibió un tratamiento adecuado. Esto significa que 48 millones de toneladas de dispositivos con gran cantidad de datos circulan por cadenas de reciclaje informales sin ningún tipo de control de seguridad.
Las consecuencias financieras son más graves en los sectores regulados. Según el informe de IBM de 2025, las organizaciones sanitarias se enfrentan a un coste medio por filtración de datos de 7.42 millones de dólares , mientras que las organizaciones de servicios financieros afrontan costes que ascienden a varios millones por incidente. Un dispositivo desechado negligentemente que contenga datos de clientes podría acarrear multas regulatorias, demandas y un daño irreparable a la reputación.
Los ataques basados en credenciales representan el 16 % de todas las filtraciones de datos , y su detección y contención requieren un promedio de 292 días . Es posible que tu portátil desechado esté alimentando estos ataques en este preciso momento.
¿Qué nuevas amenazas suponen los dispositivos de IA e IoT para la eliminación de residuos electrónicos?
Almacenan datos mucho más sensibles que los ordenadores tradicionales y carecen de funciones de seguridad robustas, lo que hace que su correcta eliminación sea aún más crucial.
El Informe de Seguridad de IoT de Asimily de 2024 documenta cómo los dispositivos IoT alcanzaron los 18.8 millones de unidades a nivel mundial, cada una de las cuales representa un posible punto de entrada para los atacantes. Los equipos de oficina inteligentes, los sensores industriales y los dispositivos con IA acumulan datos confidenciales que persisten mucho después de que se cree que se han apagado. El ataque de la botnet "Matrix" de noviembre de 2024 demuestra cómo los ciberdelincuentes buscan activamente dispositivos IoT desechados para construir redes de ataque masivas.
Las carteras de criptomonedas representan otra preocupación creciente. Los dispositivos pueden contener archivos de cartera con un valor de miles, o incluso millones, de dólares. Datos de la FTC muestran que las pérdidas por estafas de inversión alcanzaron los 5.7 millones de dólares en 2024 , con muchos casos relacionados con la recuperación de activos digitales de dispositivos desechados de forma indebida.
El panorama de la ciberseguridad en el sector de los residuos electrónicos evoluciona más rápido que las prácticas de eliminación. Las organizaciones que consideran la retirada de dispositivos como un simple problema logístico están facilitando el acceso a los atacantes.
¿Qué estándares de destrucción de datos protegen realmente a su organización?
El estándar de referencia es NIST 800-88 Revisión 1 , que describe tres niveles de saneamiento basados en la sensibilidad de los datos:
Borrar: Sobrescribe los datos mediante comandos estándar de lectura/escritura. Adecuado para la reutilización interna de dispositivos con datos de baja sensibilidad.
Purga: Aplica técnicas avanzadas como el borrado criptográfico o múltiples pasadas de sobrescritura. Requerido para dispositivos que manejaron información confidencial antes de salir de su organización.
Destrucción: Destrucción física de los soportes de almacenamiento. Obligatoria para datos clasificados o cuando otros métodos no son factibles.
Las directrices de CISA de 2024 hacen hincapié en que las organizaciones deben documentar cada paso del proceso de desinfección: certificados de destrucción, informes serializados y documentación de la cadena de custodia. El reciclaje estándar rara vez incluye nada de esto.
¿Cuál es el protocolo paso a paso para la eliminación segura de residuos electrónicos?
Siga estos cinco pasos para eliminar la exposición de datos de dispositivos en desuso.
Paso 1: Inventario y clasificación de sus dispositivos
Cree una lista completa de todos los dispositivos programados para su eliminación. Clasifíquelos según la sensibilidad de los datos: públicos, internos, confidenciales o restringidos. Esta clasificación determinará qué método NIST 800-88 necesitará.
No olvide el almacenamiento oculto: impresoras con discos duros, equipos de red con archivos de configuración y dispositivos inteligentes con credenciales en caché. Cada uno requiere una evaluación individual.
Paso 2: Elija proveedores de servicios con certificación AAA de NAID
Colabore exclusivamente con organizaciones certificadas por NAID AAA, como Human-IT, que siguen estrictos protocolos de destrucción de datos. Estas certificaciones garantizan que su proveedor utilice métodos que cumplan con la norma NIST 800-88 y mantenga la documentación adecuada.
Verifique la seguridad de sus instalaciones, los antecedentes de sus empleados y los procedimientos de cadena de custodia. Solicite referencias a organizaciones de su sector, especialmente si maneja datos regulados como los de HIPAA o registros financieros.
Paso 3: Implementar un transporte seguro
Nunca transporte dispositivos que contengan datos en vehículos particulares ni utilice servicios de envío no seguros. Los proveedores profesionales de gestión de activos de TI (ITAD) ofrecen servicios de recogida con seguimiento GPS, embalaje a prueba de manipulaciones y monitorización en tiempo real.
Para empleados remotos, coordínese con su socio de ITAD para proporcionar materiales de envío seguros e instrucciones claras. Algunas organizaciones exigen la destrucción de datos in situ antes de que los dispositivos salgan de las instalaciones.
Paso 4: documente todo
Exija informes completos para cada dispositivo desechado. Esto incluye certificados de destrucción de datos con firmas de técnicos, informes serializados que muestren los métodos de desinfección específicos de cada dispositivo, documentación del impacto ambiental para la elaboración de informes de sostenibilidad y registros de la cadena de custodia desde la recogida hasta la disposición final.
Estos documentos prueban el cumplimiento durante las auditorías y brindan protección legal si surgen preguntas más adelante.
Paso 5: Verificar y dar seguimiento
No dé por sentado que el proceso funcionó correctamente. Revise toda la documentación para comprobar que esté completa y sea precisa. Para la eliminación de objetos de gran valor, considere solicitar documentación en video del proceso de destrucción.
Establezca relaciones continuas con proveedores certificados en lugar de buscar proveedores para cada evento de eliminación. Esto fomenta la responsabilidad y garantiza estándares de seguridad consistentes.
¿Por qué la donación es mejor que el reciclaje en cuanto a seguridad de datos?
Porque la donación a través de organizaciones sin ánimo de lucro certificadas combina la destrucción de datos de nivel empresarial con una cadena de custodia documentada que el reciclaje comercial rara vez iguala.
Organizaciones como Human-IT siguen los mismos estándares NIST 800-88 que los proveedores comerciales, pero con un beneficio adicional para la comunidad. Tus dispositivos desechados reciben instalaciones de sistemas operativos nuevos y pruebas de calidad antes de llegar a familias trabajadoras que acceden a capacitación en alfabetización digital. Eso es equidad digital en acción.
Los beneficios financieros son sustanciales. Las organizaciones sin fines de lucro certificadas proporcionan recibos deducibles de impuestos que a menudo superan los costos de eliminación. Eliminas los cargos por recolección y, al mismo tiempo, apoyas iniciativas de equidad digital que fortalecen tus informes ESG.
Lo más importante es que la donación permite que los dispositivos en funcionamiento permanezcan en circulación durante más tiempo, reduciendo la necesidad de fabricar nuevos dispositivos y la extracción tóxica que esto conlleva. La ONU estima que una gestión adecuada de los residuos electrónicos podría generar 38 millones de dólares en beneficios globales para 2030, y su organización puede formar parte de esta solución.
Preguntas Frecuentes
¿Un restablecimiento de fábrica protege mis datos antes de desechar un dispositivo?
No. Restablecer la configuración de fábrica le indica al dispositivo que ignore tus archivos, pero los datos se pueden recuperar completamente con herramientas de software básicas disponibles en línea. Para una correcta eliminación segura de datos, se requieren métodos que cumplan con la norma NIST 800-88 (Borrar, Eliminar o Destruir), según el nivel de confidencialidad de tus datos.
¿Qué certificaciones debo buscar en un socio para la eliminación de residuos electrónicos?
Busque la certificación NAID AAA , que garantiza protocolos estrictos de destrucción de datos, verificación de antecedentes de los empleados y documentación de la cadena de custodia. Además, confirme que el proveedor cumple con los estándares de borrado seguro NIST 800-88 y puede proporcionar certificados de destrucción serializados para cada dispositivo.
¿Cómo protege la donación de residuos electrónicos a través de Human-IT los datos de mi organización?
Human-IT es una organización con certificación NAID AAA que utiliza la destrucción de datos conforme a la norma NIST 800-88 en todos los dispositivos. Ofrecemos certificados de destrucción, recogida segura con seguimiento GPS e informes detallados del impacto. Tras la eliminación segura de datos, los dispositivos funcionales se reacondicionan y se distribuyen a familias que sufren la brecha digital, dando una segunda vida a su tecnología obsoleta y protegiendo a su organización.
¿Qué dispositivos ocultos en mi oficina podrían contener datos confidenciales?
Las impresoras con discos duros internos, los routers de red con archivos de configuración en caché, las pantallas inteligentes, los sensores IoT e incluso los teléfonos inteligentes más antiguos pueden almacenar datos confidenciales recuperables. Un inventario exhaustivo antes de desechar los equipos es fundamental; no limite su evaluación a portátiles y ordenadores de sobremesa.
¿Cuánto podría costarle a mi organización una filtración de datos relacionada con residuos electrónicos?
Según el informe de IBM de 2025 sobre el coste de las filtraciones de datos , el coste medio mundial asciende a 4.44 millones de dólares . Las organizaciones sanitarias se enfrentan a consecuencias aún más graves, con un coste de 7.42 millones de dólares por incidente. Además de los costes directos, la eliminación inadecuada de datos puede acarrear multas regulatorias, demandas y un daño irreparable a la reputación.
¿Listo para gestionar de forma segura sus residuos electrónicos? Human-IT ofrece servicios integrales de gestión de activos de TI (ITAD) con destrucción de datos certificada por NAID AAA, recogida segura e informes detallados de impacto. Contáctenos hoy mismo al 888-391-7249 para proteger sus datos y generar un impacto positivo en la comunidad.
Conozca más sobre nuestros servicios integrales de gestión de residuos electrónicos y descubra nuestro impacto en comunidades de todo el país.