TL博士
组织中每台废弃设备都可能成为数据泄露的潜在隐患——根据 IBM 发布的《2025 年数据泄露成本报告》,平均每次数据泄露造成的损失仍高达4.44 万美元。解决之道并非仅仅是擦除硬盘数据,而是要与一家获得 NAID AAA 认证、遵循 NIST 800-88 数据销毁标准的 ITAD 服务提供商合作。通过像 Human-IT 这样的认证非营利组织捐赠设备,不仅比商业回收提供更强大的安全保障,还能带来税收优惠和真正的社区效益。
目录
- 为什么废弃电子垃圾会对网络安全构成威胁?
- 人工智能和物联网设备给电子垃圾处理带来了哪些新的威胁?
- 哪些数据销毁标准才能真正保护您的组织?
- 安全处置电子垃圾的具体步骤是什么?
- 为什么捐赠比回收利用更有利于数据安全?
- 常见问题解答
介绍
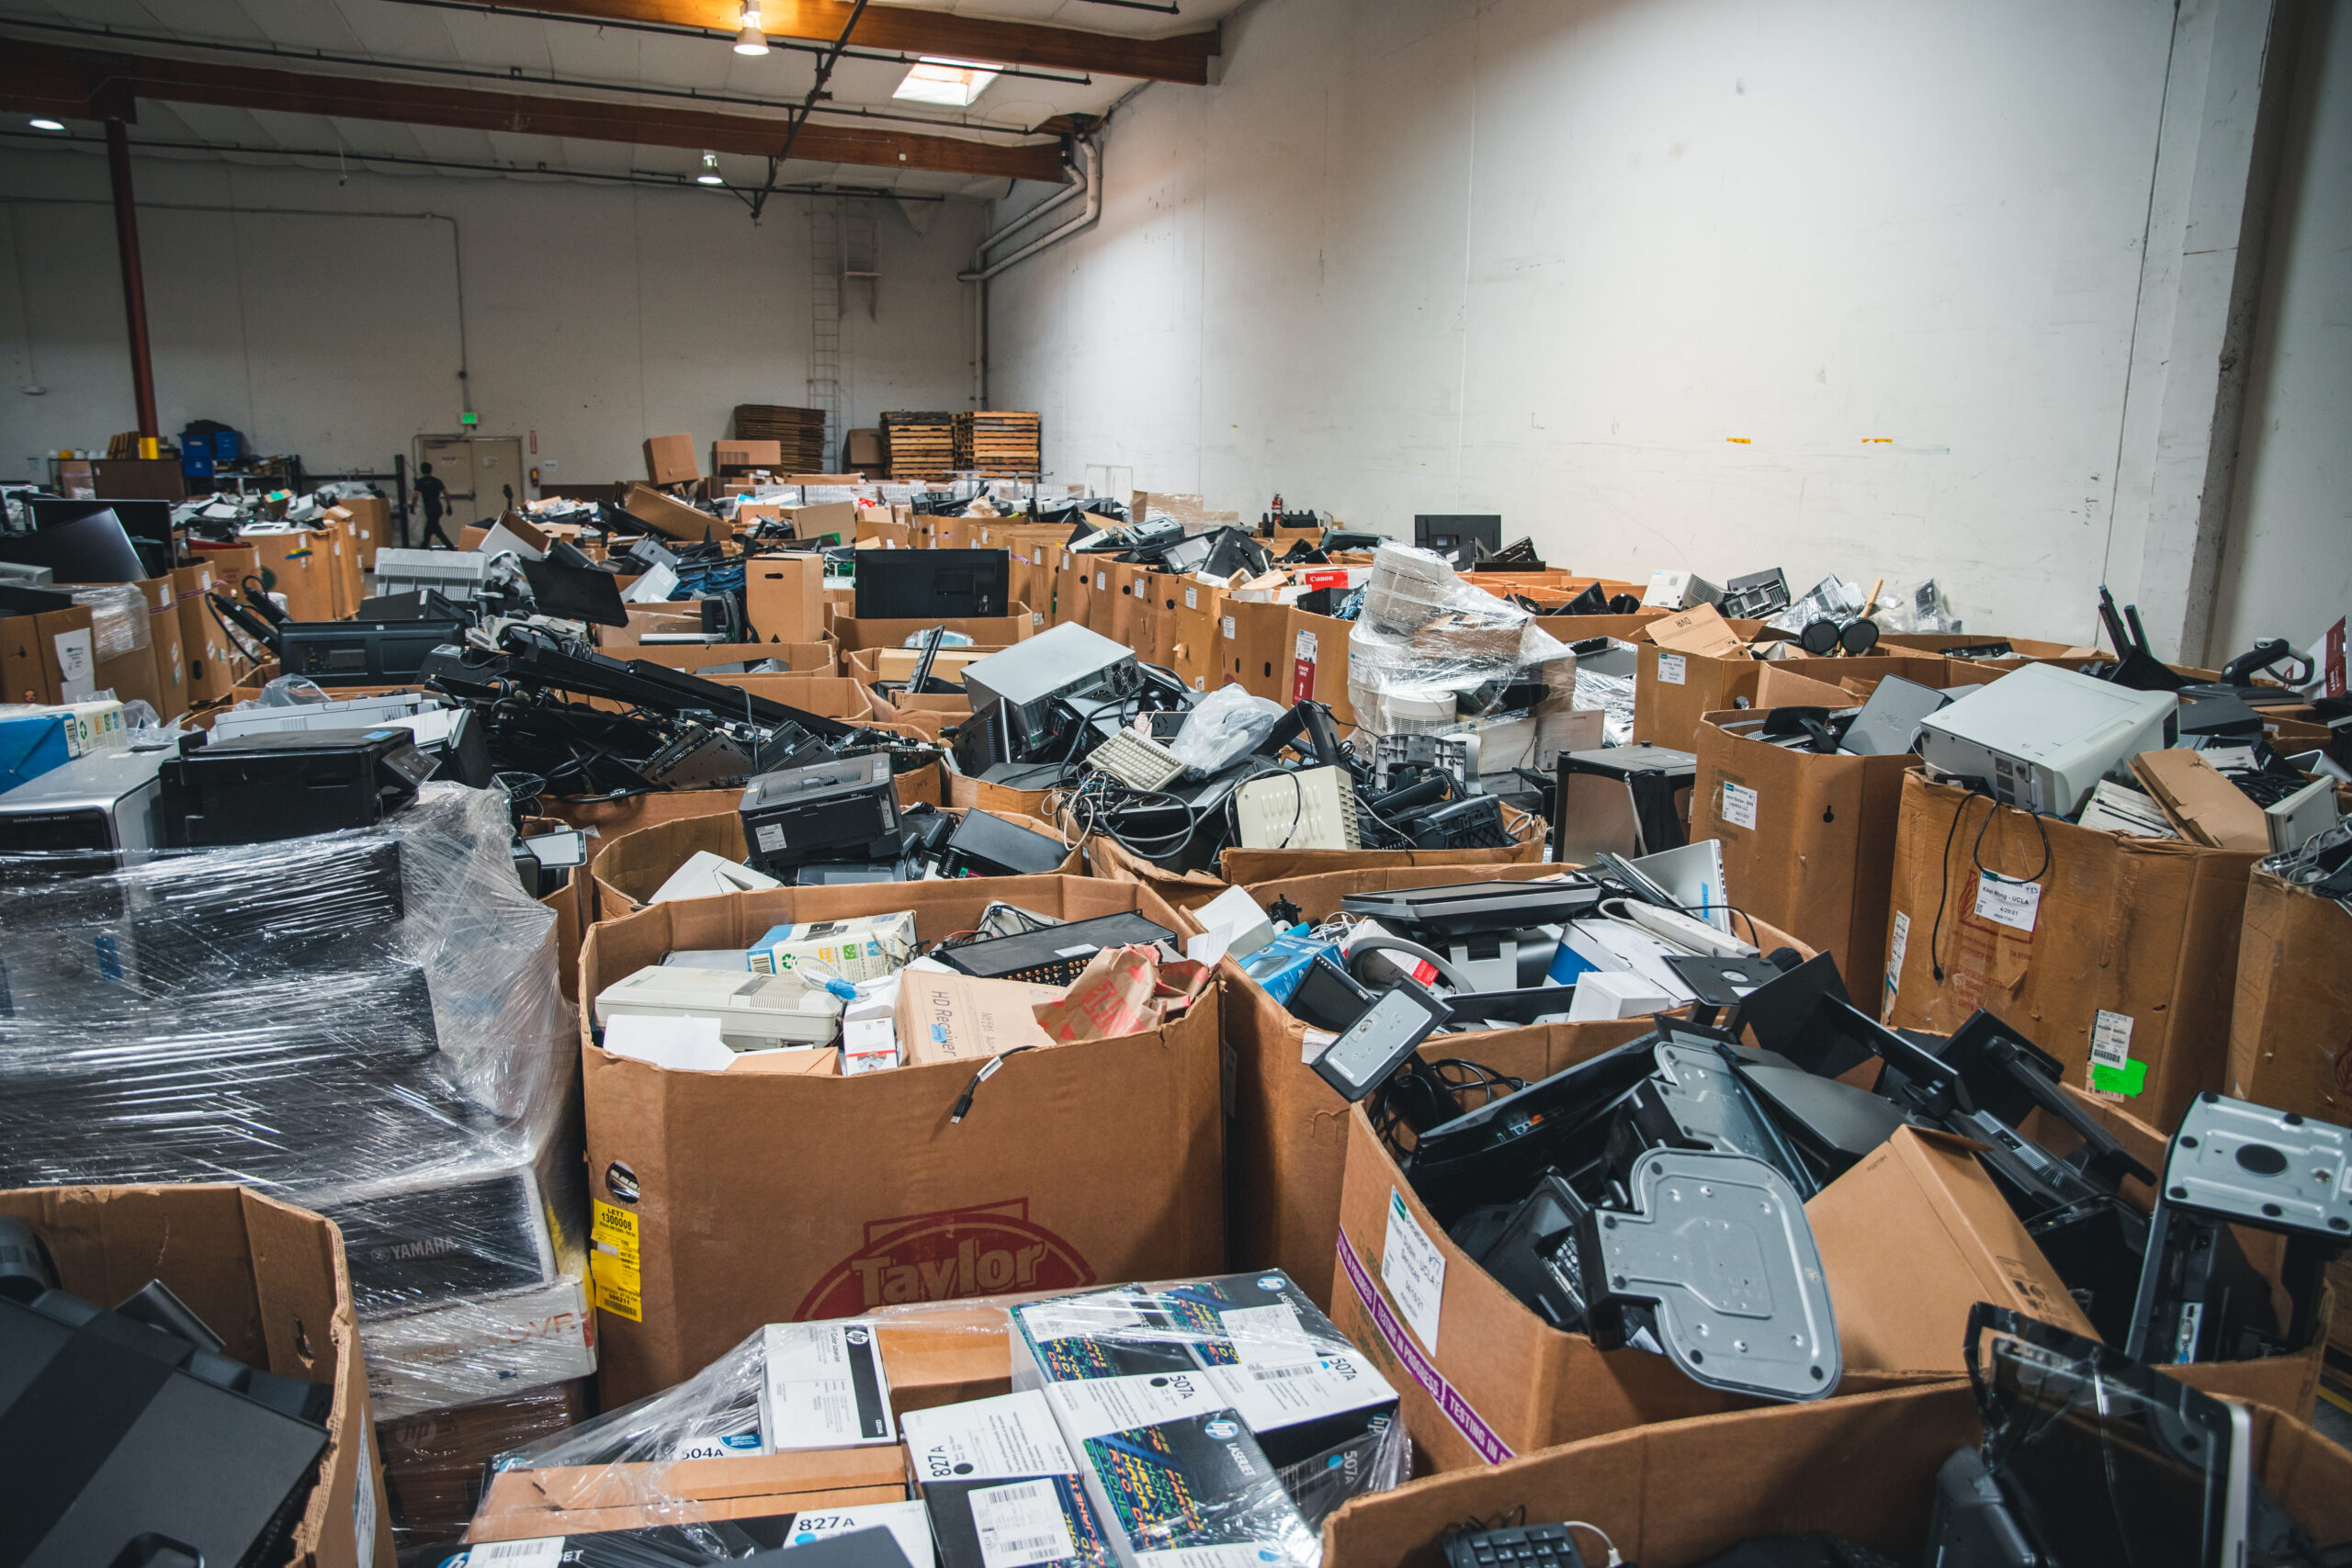
根据IBM 发布的《2025 年数据泄露成本报告》,数据泄露平均给企业造成4.44 万美元的损失。虽然这一数字较 2024 年下降了 9%,但别高兴得太早。与此同时, 2022 年有 62 万吨电子垃圾在缺乏安全监管的情况下进入了处置系统。你的旧设备不仅仅是环境隐患,它们更是随时可能引爆的安全定时炸弹,一旦引爆,将危及企业的声誉和财务安全。
Verizon发布的《2024年数据泄露调查报告》指出,人为错误导致了28%的数据泄露事件,而不当的设备处置是造成此类事件的主要原因之一。那台被“回收”的笔记本电脑最终可能会落入那些正积极寻找你的密码、财务记录和客户信息的人手中。
传统的电子垃圾处理方式无法保障数据安全。但有一种解决方案既能保护您的数据,又能节省资金,还能产生积极的社会影响。
为什么废弃电子垃圾会构成网络安全威胁?
因为删除文件或恢复出厂设置并不会真正擦除数据——它只是告诉设备忽略这些文件。这些数据仍然可以通过网上提供的基本软件工具完全恢复。
联合国2024年全球电子垃圾监测报告发现,2022年产生的所有电子垃圾中,只有22.3%得到了妥善处理。这意味着有48万吨可能包含丰富数据的电子设备在非正规的回收渠道中流通,没有任何安全监管。
受监管行业受到的经济损失最为严重。根据IBM发布的2025年报告,医疗机构目前平均每次数据泄露的成本为7.42万美元,而金融服务机构每次事件的成本则高达数百万美元。一个被随意丢弃的、包含客户记录的设备就可能引发监管罚款、诉讼以及永久性的声誉损害。
基于凭证的攻击占所有安全漏洞的 16%,平均需要292 天才能检测和遏制。你丢弃的笔记本电脑可能正在为这些攻击提供攻击途径。
人工智能和物联网设备给电子垃圾处理带来了哪些新威胁?
它们存储的敏感数据比传统计算机多得多,而且缺乏强大的安全功能,因此妥善处置就显得更加重要。
Asimily 发布的《2024 年物联网安全报告》指出,全球物联网设备数量已达18.8 亿台,每一台都可能成为攻击者的入口点。智能办公设备、工业传感器和人工智能设备都会积累敏感数据,即使您认为已经将其关闭,这些数据仍然会长期存在。2024 年 11 月发生的“Matrix”僵尸网络攻击事件表明,网络犯罪分子会主动寻找被丢弃的物联网设备,并以此构建庞大的攻击网络。
加密货币钱包引发了另一个日益严重的担忧。这些设备可能包含价值数千甚至数百万美元的钱包文件。美国联邦贸易委员会(FTC)的数据显示,2024年投资诈骗造成的损失高达5.7亿美元,其中许多案件涉及从处置不当的设备中追回数字资产。
电子垃圾网络安全形势的发展速度远超电子垃圾处理方式的演变速度。那些将设备报废视为简单物流问题的机构,实际上是将控制权拱手让给了攻击者。
哪些数据销毁标准才能真正保护您的组织?
黄金标准是NIST 800-88 修订版 1,它根据数据敏感性概述了三个数据清理级别:
清除:使用标准读/写命令覆盖数据。适用于内部重复使用存储低敏感数据的设备。
清除:采用加密擦除或多次覆盖等高级技术。对于离开贵组织前处理过机密信息的设备,此操作是必需的。
销毁:对存储介质进行物理销毁。对于机密数据或当其他方法不可行时,必须采用此方法。
CISA 2024 年的指导意见强调,各组织必须记录销毁流程的每一步——销毁证明、序列化报告和监管链文件。而标准的回收流程很少能提供这些。
安全处置电子垃圾的步骤流程是什么?
按照以下五个步骤,即可消除已停用设备中的数据泄露风险。
步骤 1:清点和分类您的设备
创建一份完整的待处置设备清单。根据数据敏感度对其进行分类——公开、内部、机密或受限。此分类将决定您需要使用哪种 NIST 800-88 方法。
不要忘记隐藏存储:带有硬盘的打印机、带有配置文件的网络设备以及带有缓存凭据的智能设备。每种存储都需要单独评估。
第 2 步:选择 NAID AAA 认证服务提供商
仅与获得NAID AAA 认证且遵循严格数据销毁协议的机构(例如 Human-IT)合作。这些认证确保您的服务提供商采用符合 NIST 800-88 标准的方法并维护完善的文档。
核实他们的设施安全措施、员工背景调查和监管链流程。向您所在行业的组织索取推荐信——尤其是在您处理受监管数据(例如 HIPAA 数据或财务记录)的情况下。
步骤3:实施安全运输
切勿使用私家车运输存储数据的设备,也不要使用不安全的运输方式。专业的 ITAD 服务商提供配备GPS 定位追踪的上门取件服务,采用防篡改包装,并提供实时监控。
对于远程员工,请与您的 ITAD 合作伙伴协调,提供安全的运输材料和清晰的说明。某些组织要求在设备离开办公场所前进行现场数据销毁。
第 4 步:记录一切
要求对每台已处置的设备提供全面的报告。这包括带有技术人员签名的数据销毁证明、显示设备特定清除方法的序列化报告、用于可持续性报告的环境影响文件,以及从回收到最终处置的监管链记录。
这些文件在审计期间证明合规性,并在以后出现问题时提供法律保护。
第五步:核实并跟进
不要想当然地认为整个过程都是正确的。请检查所有文件的完整性和准确性。对于高价值的处置,可以考虑要求对销毁过程进行视频记录。
与认证供应商建立持续的合作关系,而不是每次处理都货比三家。这可以建立责任制,并确保一致的安全标准。
为什么捐赠比回收利用更有利于数据安全?
因为通过经过认证的非营利组织进行捐赠,可以将企业级数据销毁与商业回收很少能达到的有记录的监管链结合起来。
像Human-IT这样的机构遵循与商业供应商相同的NIST 800-88标准,但同时又造福社区。您丢弃的设备在送达有需要的家庭之前,会重新安装操作系统并进行质量检测,这些家庭还能获得数字素养培训。这就是数字公平的体现。
经济效益显著。经认证的非营利组织可提供可抵税的收据,金额通常超过处置成本。您无需支付上门回收费用,同时还能支持有助于提升ESG报告质量的数字化公平倡议。
最重要的是,捐赠能延长功能完好的电子设备的使用寿命,从而减少对新产品的需求以及生产过程中所需的有毒物质提取。联合国估计,到2030年,妥善管理电子垃圾可在全球范围内创造38亿美元的效益——而您的组织也可以成为这一解决方案的一部分。
常见问题解答
在丢弃设备之前,恢复出厂设置能保护我的数据吗?
不。恢复出厂设置会指示设备忽略您的文件,但数据仍然可以使用网上提供的基本软件工具完全恢复。正确的数据清除需要符合 NIST 800-88 标准的方法——清除、清除或销毁——具体取决于您的数据敏感级别。
选择电子垃圾处理合作伙伴时,我应该关注哪些认证?
请寻找NAID AAA 认证,该认证可确保严格的数据销毁流程、员工背景调查以及完整的监管链文件。您还应确认服务提供商遵循NIST 800-88数据清除标准,并能为每台设备提供序列化的销毁证书。
通过 Human-IT 捐赠电子垃圾如何保护我所在机构的数据?
Human-IT是一家获得NAID AAA认证的机构,我们对所有设备均采用符合NIST 800-88标准的数据销毁流程。我们提供销毁证明、GPS定位追踪的安全取件服务以及详细的影响报告。数据清除后,功能完好的设备将被翻新并分发给面临数字鸿沟的家庭——让您的旧设备重获新生,同时保护您的机构。
我办公室里有哪些隐藏设备可能包含敏感数据?
内置硬盘的打印机、缓存配置文件的网络路由器、智能显示器、物联网传感器,甚至老款智能手机都可能存储可恢复的敏感数据。处置前进行全面清点至关重要——不要将评估范围局限于笔记本电脑和台式电脑。
电子垃圾数据泄露会给我的组织造成多大的损失?
根据IBM发布的《2025年数据泄露成本报告》,全球平均数据泄露成本为4.44万美元。医疗机构面临的后果更为严重,每次事件的成本高达7.42万美元。除了直接成本之外,不当的数据处理还可能引发监管罚款、诉讼以及持久的声誉损害。
准备好安全处置您的电子垃圾了吗?Human-IT 提供全面的 ITAD 服务,包括经 NAID AAA 认证的数据销毁、安全上门回收以及详细的影响报告。立即致电 888-391-7249 联系我们,在保护您数据的同时,也为社区带来积极影响。
了解更多关于我们全面的电子垃圾处理服务,并了解我们在全国各地社区产生的影响。